Para ativar o TPM 2.0 e o Secure Boot e jogar Call of Duty, confira o status no Windows (tpm.msc e msinfo32), entre na UEFI pela Recuperação do Windows, ligue o fTPM (AMD) ou PTT (Intel) e o Secure Boot com modo UEFI e disco GPT. Antes, guarde a chave de recuperação do BitLocker.
O processo leva poucos minutos na maioria dos PCs recentes, porque os dois recursos costumam existir, só que desligados. O passo a passo abaixo segue as instruções oficiais da Microsoft e da Activision, conferidas em outubro de 2026, e mostra as telas do Windows que você vai usar.
Por que Call of Duty exige TPM 2.0 e Secure Boot?
O TPM 2.0 (Trusted Platform Module) é um chip de segurança, físico ou embutido no processador, que guarda chaves de criptografia. O Secure Boot é uma função da UEFI que só deixa o PC iniciar com software assinado e confiável. A Activision usa os dois para confirmar que o computador não está rodando trapaças em nível de sistema.
Segundo o suporte da Activision, Modern Warfare 4 bloqueia todos os modos online para quem não cumpre os requisitos. Em Black Ops 7 e Warzone, o jogador perde acesso a modos como o Ranqueado e pode cair em filas de partida separadas. Desligar a segurança depois ou usar programas que “burlam” a verificação não é saída: além de violar as regras do jogo, essas ferramentas são porta de entrada para vírus e roubo de conta.
O que fazer antes de mexer na BIOS?
Mudanças erradas na UEFI podem impedir o PC de ligar, e a própria Activision avisa que não se responsabiliza por elas. Faça isto primeiro:
- Salve a chave de recuperação do BitLocker. Se o disco estiver criptografado, o Windows pode pedir essa chave após mudanças de segurança ou de hardware. Ela fica na sua conta Microsoft em aka.ms/myrecoverykey. Anote-a em outro aparelho ou no papel.
- Faça backup dos arquivos importantes, principalmente se precisar converter o disco para GPT.
- Fotografe a tela da BIOS antes de alterar algo, para poder voltar atrás.
- Consulte o manual da placa-mãe ou o site do fabricante do notebook, porque os nomes dos menus mudam de marca para marca.
Como saber se o TPM 2.0 está ativado?
- Pressione Windows + R para abrir o Executar.
- Digite tpm.msc e clique em OK.
- Em Status, procure “O TPM está pronto para uso”. Em Informações do Fabricante do TPM, a Versão da Especificação precisa ser 2.0.
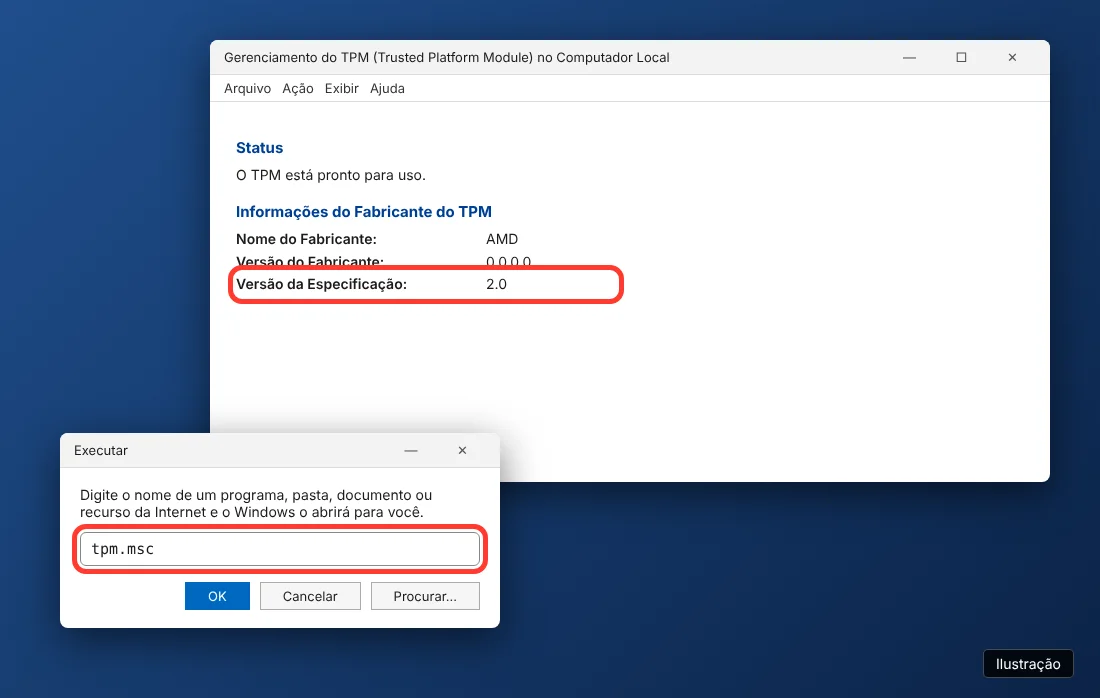
Se aparecer a mensagem de que não foi encontrado um TPM compatível, o recurso provavelmente está desligado na UEFI. Também dá para conferir em Segurança do Windows, na seção Segurança do dispositivo, em Processador de segurança.
Como ver se o Secure Boot está ligado?
- Pressione Windows + R, digite msinfo32 e tecle Enter.
- Em Resumo do Sistema, veja a linha Modo de BIOS. Ela precisa mostrar UEFI.
- Na linha Estado da Inicialização Segura, Ativado significa que está tudo certo. Desativado significa que o recurso existe, mas está desligado.
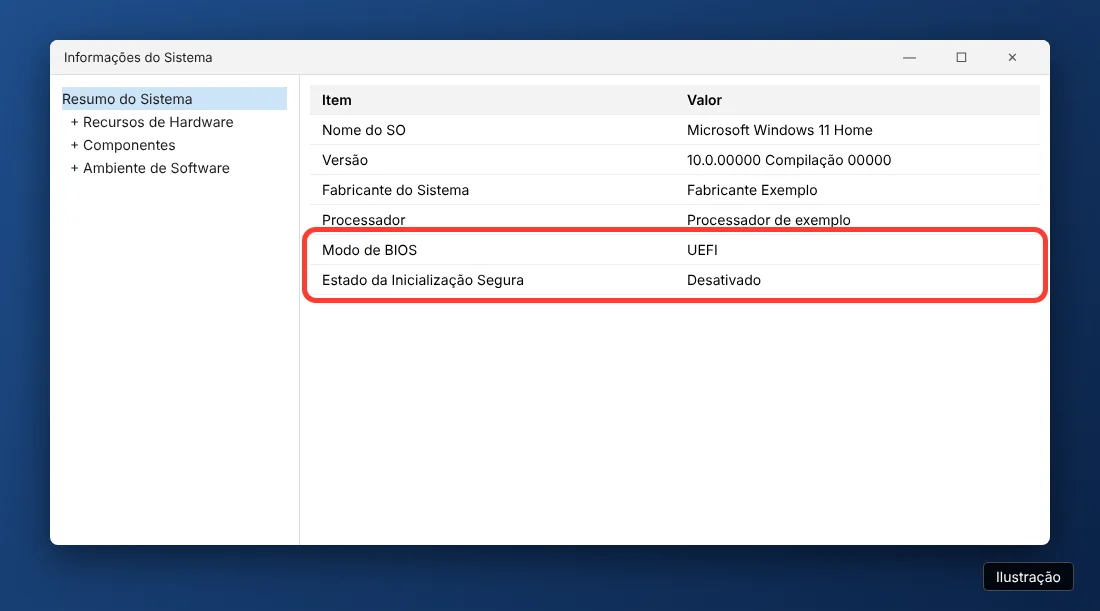
Confira também o tipo de partição. No Gerenciamento de Disco, clique com o botão direito no disco do Windows, vá em Propriedades e abra a aba Volumes. O Estilo de partição deve ser GPT. Se aparecer MBR, veja a seção sobre conversão mais abaixo antes de ligar o Secure Boot.
Como entrar na BIOS (UEFI) pelo Windows?
Este é o caminho oficial da Microsoft no Windows 11. Ele evita ficar apertando teclas na hora em que o PC liga:
- Abra Configurações > Sistema > Recuperação.
- Em Inicialização avançada, clique em Reiniciar agora. Salve seus arquivos antes, porque o PC vai reiniciar.
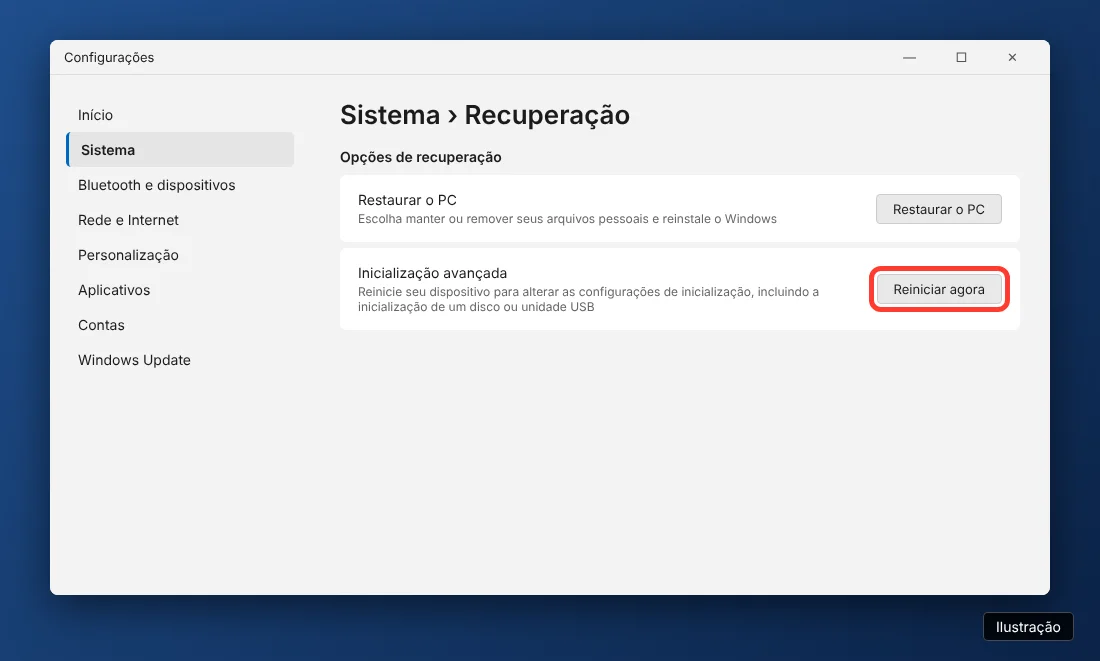
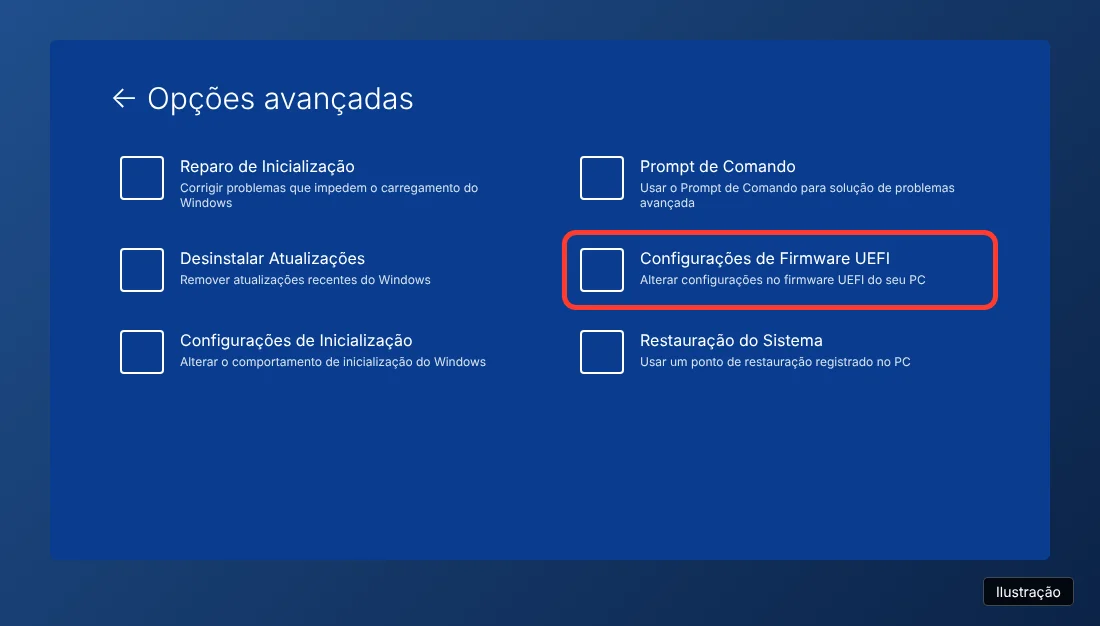
- Na tela azul, escolha Solução de problemas > Opções avançadas.
- Clique em Configurações de Firmware UEFI e depois em Reiniciar. O PC abre direto na tela da placa-mãe.
Como ativar o TPM 2.0 na BIOS?
Dentro da UEFI, procure em menus como Avançado, Segurança ou Computação confiável. A opção do TPM aparece com nomes diferentes conforme o processador e o fabricante:
| Processador | Nome que pode aparecer | Requisito citado pela Activision |
|---|---|---|
| AMD | AMD fTPM, AMD PSP fTPM, Comutador AMD fTPM | Ryzen série 2000 ou mais novo |
| Intel | Intel PTT, Tecnologia de Confiança da Plataforma Intel | Intel de 8ª geração ou mais novo |
| Qualquer um | Dispositivo de Segurança, Suporte a Dispositivos de Segurança, Estado do TPM | Consulte o manual da placa |
Ative a opção, use Salvar e Sair e deixe o Windows iniciar. Depois, rode o tpm.msc de novo para confirmar a versão 2.0.
Como ativar o Secure Boot?
- Na UEFI, abra a aba de inicialização (Boot) e mude o modo de inicialização para UEFI. Desligue o CSM ou o modo Legado/Herdado.
- Confirme que o disco do Windows é GPT. Com disco MBR, o PC não inicia em modo UEFI.
- Ative a opção Secure Boot (Inicialização Segura) e salve.
- No Windows, abra o msinfo32 e confira se o Estado da Inicialização Segura mudou para Ativado.
E se o disco estiver em MBR?
A Activision indica o MBR2GPT, ferramenta da própria Microsoft que já vem no Windows 10 versão 1703 ou mais nova. Ela tem exigências: Windows de 64 bits, no máximo três partições no disco, nada de dual boot, Secure Boot desligado até o fim da conversão e BitLocker desativado durante o processo. Faça backup antes.
- Abra o Prompt de Comando como administrador.
- Rode mbr2gpt /validate /allowFullOS para testar se o disco pode ser convertido.
- Se a validação passar, rode mbr2gpt /convert /allowFullOS.
- Entre na UEFI, mude o modo para UEFI, ative o Secure Boot e, já no Windows, reative o BitLocker.
Call of Duty ainda dá erro de TPM: o que fazer?
A Activision tem uma ferramenta oficial de diagnóstico, o Secure Attestation Wizard, baixada só pelo site de suporte dela. Ela aponta o que falta. Veja como resolver as mensagens mais comuns:
| Mensagem ou sintoma | O que fazer |
|---|---|
| TPM 2.0: Not Enabled | Ligar fTPM ou PTT na UEFI |
| Secure Boot: Not Enabled | Ativar Secure Boot na aba Boot |
| Boot Partition not set to GPT | Converter o disco com o MBR2GPT |
| BIOS Boot mode not set to UEFI | Desligar o CSM/Legado |
| BIOS Firmware Update Required | Atualizar a BIOS pelo site do fabricante da placa |
| Aviso do Controle de Conta de Usuário para CODBrokerInstaller.exe ou enrollaik.exe | Clicar em Sim. Recusar bloqueia o jogo |
No Windows 10, o Call of Duty exige a versão 22H2 ou mais nova. Se nada resolver, use o formulário de incompatibilidade de TPM no suporte da Activision. Como o jogo pede número de celular e conta vinculada, vale reforçar a segurança dela: veja como proteger sua conta de jogos contra golpes.
Perguntas frequentes
Ativar o TPM 2.0 apaga meus arquivos?
Não. Ligar o fTPM ou o PTT não apaga dados. O risco está na conversão de disco MBR para GPT, por isso a Microsoft e a Activision recomendam fazer backup antes.
Por que o Windows pediu a chave do BitLocker depois de mexer na BIOS?
O BitLocker pode pedir a chave de recuperação após mudanças de segurança ou de hardware. Ela fica na sua conta Microsoft, em aka.ms/myrecoverykey.
Meu PC não tem a opção de TPM na BIOS. E agora?
Segundo a Activision, o TPM 2.0 por firmware existe em Intel de 8ª geração ou mais novo e em Ryzen série 2000 ou mais novo. Em placas mais antigas, pode ser preciso atualizar a BIOS ou instalar um módulo TPM, se a placa tiver o conector.
Posso desligar o Secure Boot depois de jogar?
Não é recomendado. A Microsoft orienta reativar o Secure Boot sempre que ele for desligado para resolver algo, e o Call of Duty volta a bloquear o online sem ele.
Fontes
- Trusted Platform Module (TPM) 2.0 e Secure Boot para Call of Duty – Suporte Activision
- Ativar o TPM 2.0 em seu PC – Suporte Microsoft
- Windows 11 e Inicialização Segura – Suporte Microsoft
- Localizar sua chave de recuperação do BitLocker – Suporte Microsoft

Responsável pela direção editorial do 123SuperPlay. Acompanha de perto o mercado de games, entretenimento e tecnologia e coordena a equipe de redação do portal.
Pingback: Call of Duty Modern Warfare 4: preço, edições, requisitos e Game Pass - 123SuperPlay